
製品セキュリティに対する当社の取り組み
アドバンテストは、当社製品に対するあらゆる脅威を極めて深刻に受け止めており、当社の技術情報や販売情報に加え、お客様やクライアントから提供される情報の重要性を認識しています。そのため、製品のセキュリティ上の問題が発生した場合に直ちに対処できるよう、製品セキュリティインシデント対応チーム(PSIRT)を設置し、報告体制を整備しています。
製品セキュリティに関する方針およびルール
アドバンテストは、当社製品における潜在的な脆弱性の特定、評価、および是正に向けた取り組みを定めた「製品サイバーセキュリティ方針」を策定しています。
本方針は、アドバンテスト製品のライフサイクルのあらゆる段階にサイバーセキュリティを組み込むことを目的としています。また、「セキュア・バイ・デザイン(Secure-by-Design)」や「セキュア・バイ・デフォルト(Secure-by-Default)」といった基本的なサイバーセキュリティ原則を定めており、これらは製品企画の段階から適用され、セキュリティ機能がデフォルトで有効となるように設計されています。さらに、万が一セキュリティ上の問題が発見された場合の役割と責任も明確に定めています。
製品セキュリティ管理体制
2026年度、アドバンテストは、製品セキュリティインシデントへの初期対応体制を強化するため、「アドバンテストPSIRT」を発足しました。PSIRTは、当社製品をご利用のお客様が当社と直接かつ迅速に連絡を取り、脆弱性の報告を行えるようにするための単一の窓口です。さらに、世界的なサイバーセキュリティ上の問題を早期に検知し迅速に対応できるよう、24時間365日利用可能な報告プロセスも整備しました。
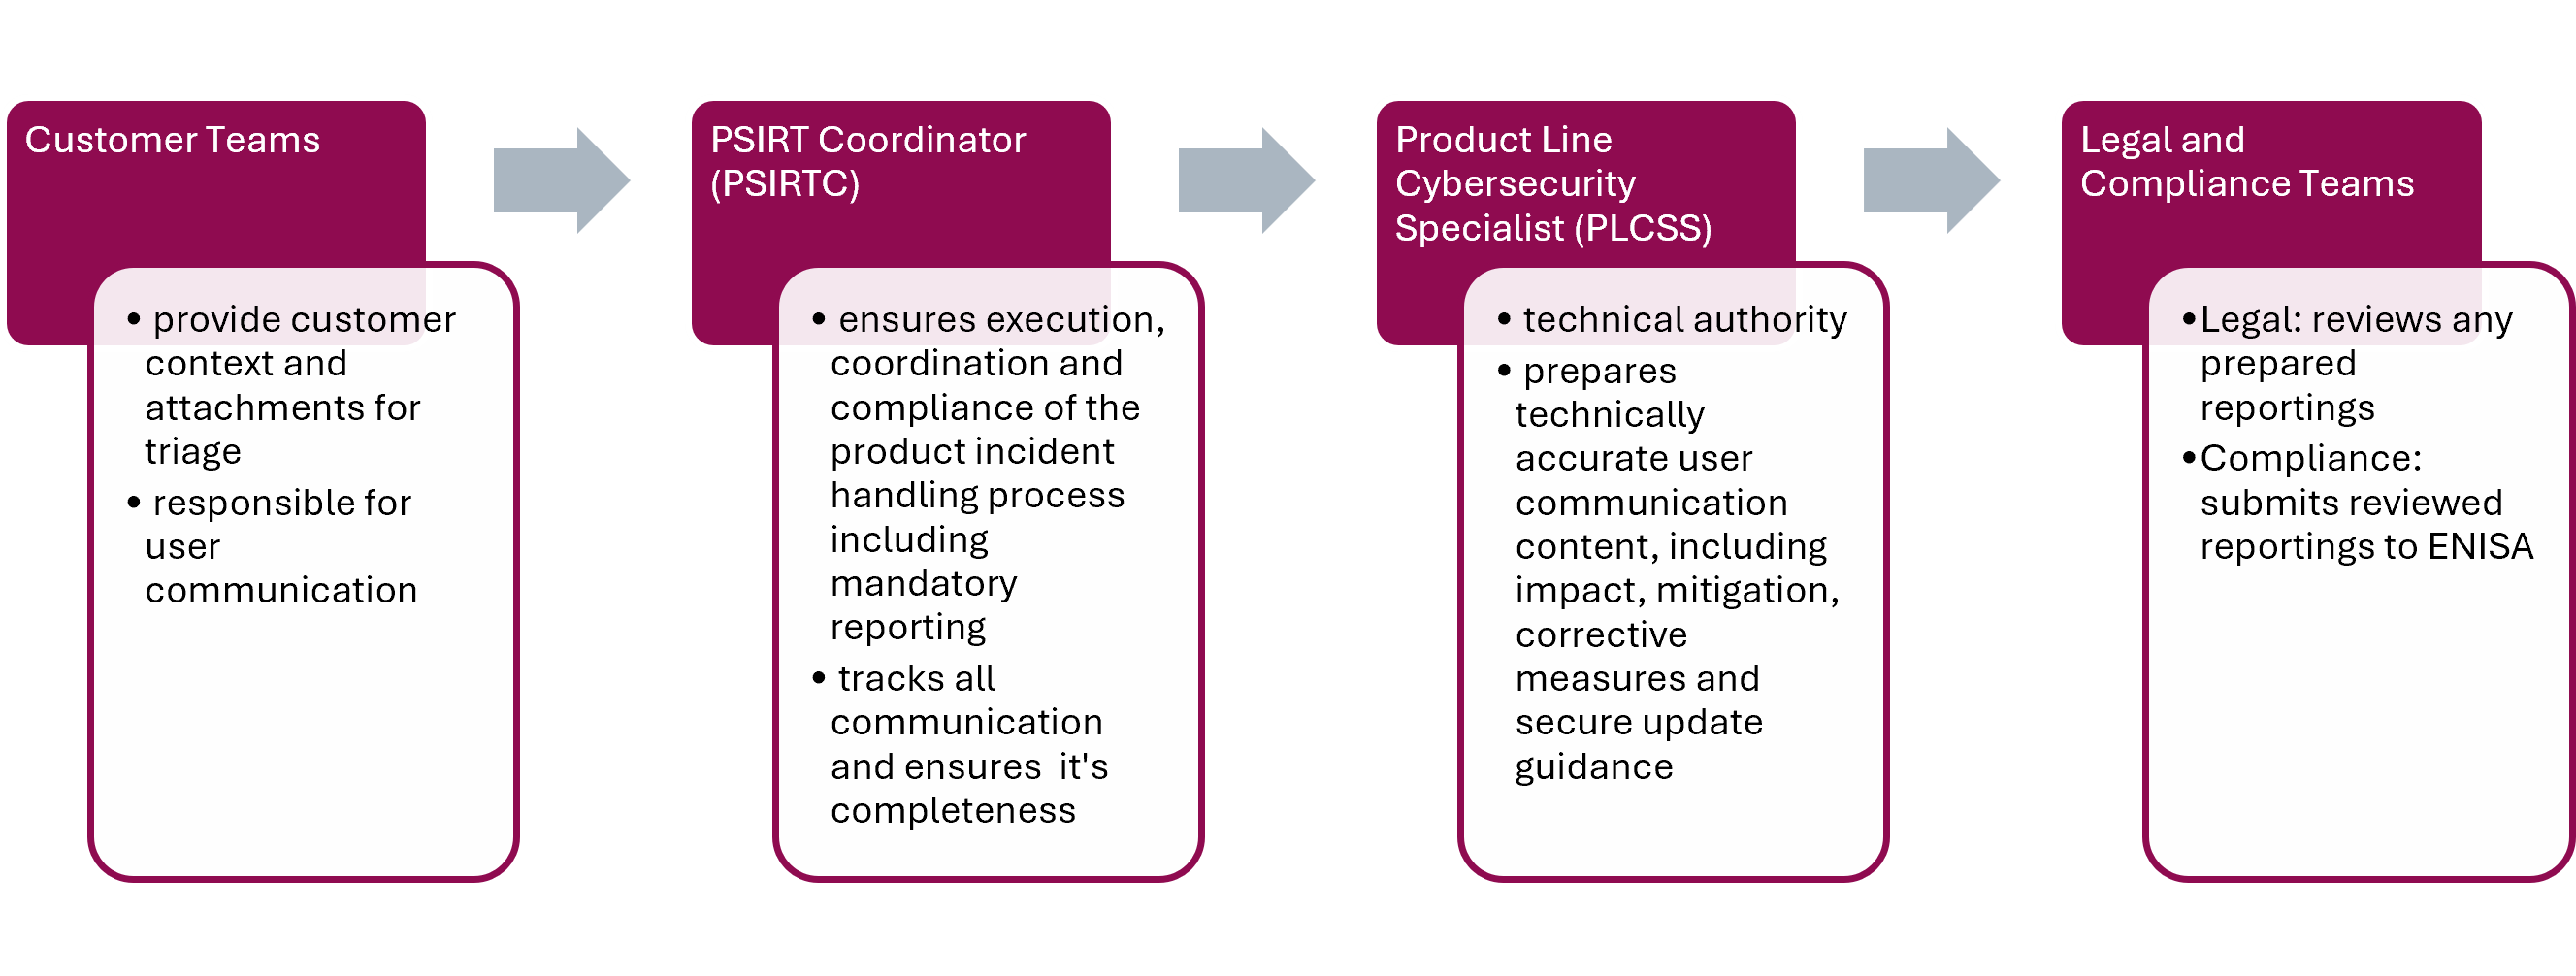
アドバンテストのPSIRTは、複数の部門の専門家で構成されており、組織の枠を超えて連携し、潜在的な製品セキュリティ問題に可能な限り迅速に対応します。PSIRTのメンバーは、それぞれ特定の役割と責任を担っています。
アドバンテストのPSIRTは、製品セキュリティに関連する潜在的なサイバー脅威を特定し、発生しうる製品セキュリティ問題に対する解決策を策定に取り組んでいます。必要に応じて、PSIRTが問題を分析し、関連するすべてのプロセスを調整します。一方、アドバンテストの不具合管理チームおよび研究開発チームは、影響を受けた製品のサイバーセキュリティを回復させるためのパッチや是正措置の開発を担当します。
製品のセキュリティインシデントへの対応体制
アドバンテストでは、製品セキュリティに関連するあらゆる問題をPSIRTに報告できるフォームを用意しました。当該フォームは以下に掲載されており、ログイン不要でアクセス可能です。
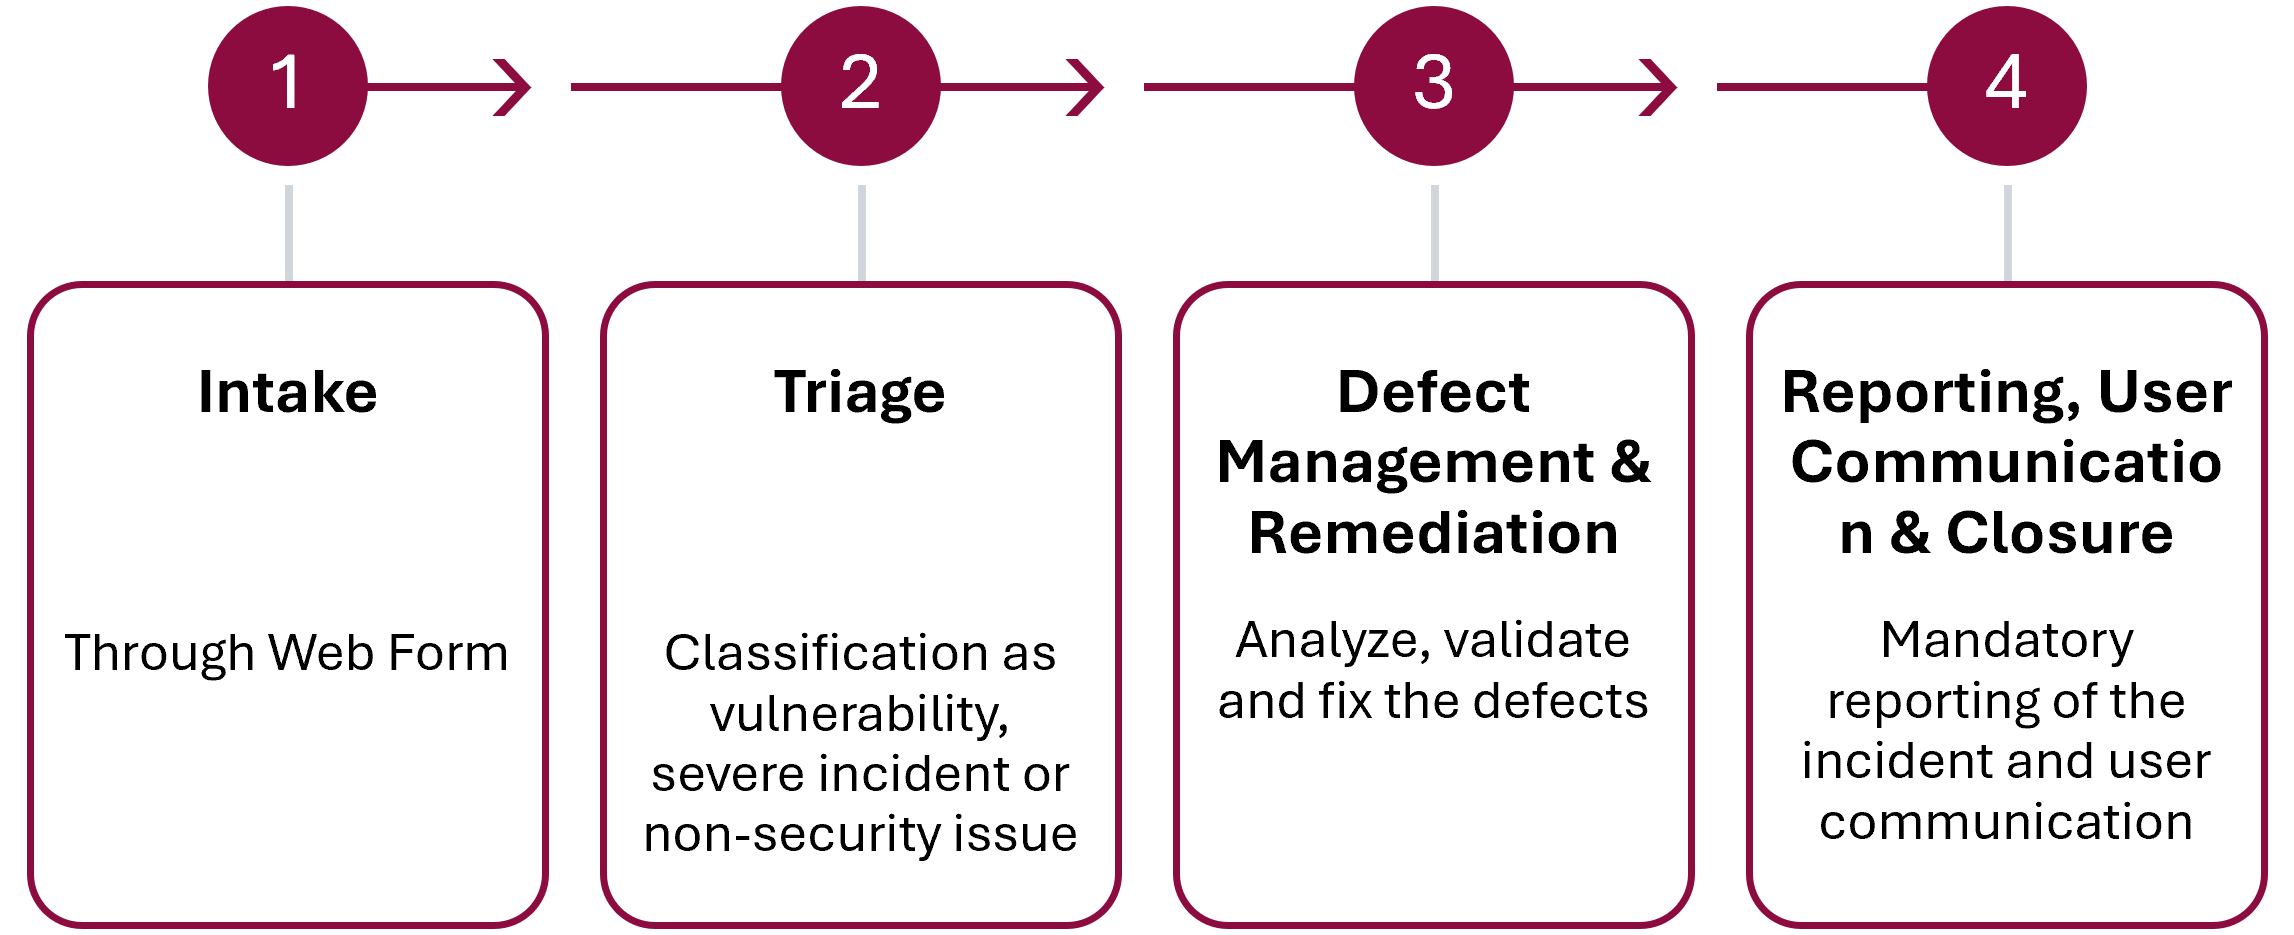
報告が提出されると、アドバンテストのPSIRTは、お客様のデータの安全性を最優先事項として、あらかじめ定められたプロセスに従い、問題を可能な限り迅速に対処し、製品の完全なセキュリティを回復します。
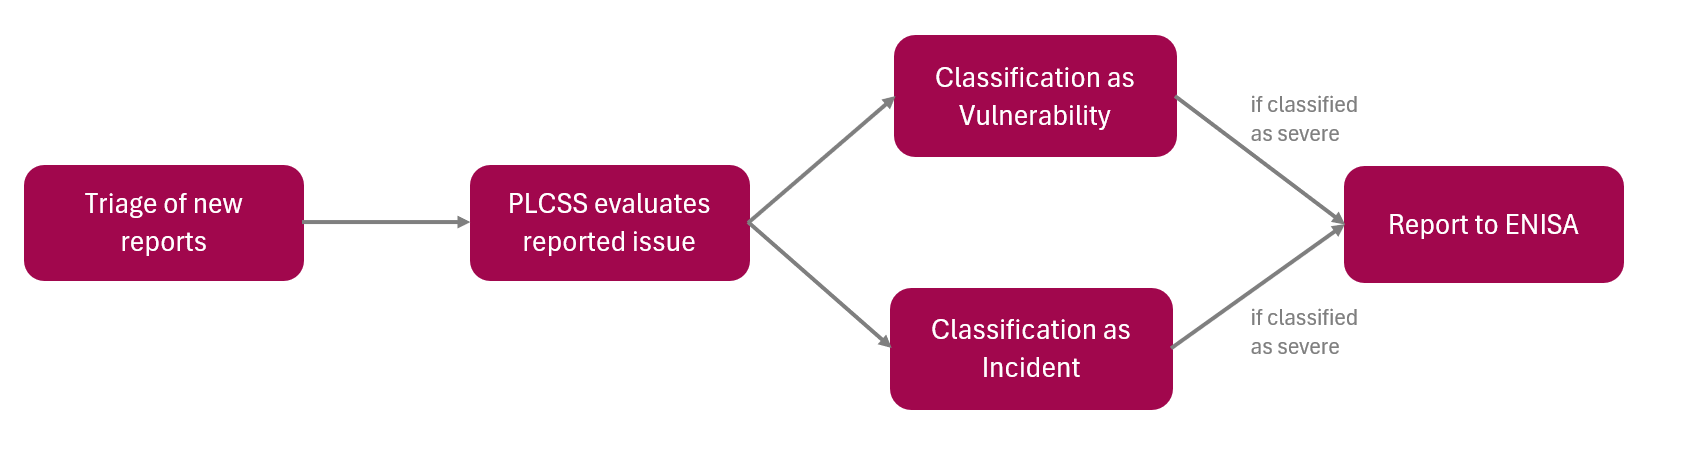
問題の報告を受けると、アドバンテストのPSIRTは初期のトリアージを行い、報告された事項が「脆弱性」、「悪用されている脆弱性」、「インシデント」、「重大なインシデント」、あるいは「セキュリティ以外の問題」のいずれに該当するかを判断します。報告された問題が製品のセキュリティに関連しない場合、その報告は適切なサポートチームに転送されます。 セキュリティ関連と分類された問題については、PSIRTが詳細な分析と分類を行います。「サイバーレジリエンス法(CRA)」に基づき報告対象となるのは、悪用されている脆弱性と重大なインシデントのみです。報告対象となるケースについては、PSIRTがENISA(欧州連合サイバーセキュリティ機関)宛の報告書を作成します。この報告書は法務チームによる審査を経て、コンプライアンスチームによって提出されます。
セキュリティ脆弱性の報告
アドバンテストグループでは、当社製品をご利用のお客様に対し、セキュリティ上の脆弱性やインシデントが疑われる場合は、当社へ報告していただくようお願いしております。報告を受けた後、アドバンテストは適切なリソースを割り当て、問題の分析・検証を行い、その解決に向けた措置を講じ、影響を受けた製品のセキュリティを回復するための対応を実施します。
円滑かつ効率的な審査プロセスを確保するため、報告を送信する前に、関連する情報がすべて揃っていることをご確認ください。
ご参考までに、必要な情報を以下にまとめました。
どのような製品情報を提出する必要がありますか?
-
氏名および連絡先情報(例:メールアドレス、電話番号)
-
影響を受ける製品の名称および詳細情報(例:シリアル番号、ファームウェアのバージョンなど)
-
サイバーセキュリティ情報の入手元
-
脆弱性の説明
-
該当する場合:エクスプロイト(攻撃手法)の説明
-
該当する場合:インシデントの説明
-
該当する場合:影響の説明
報告を送信する前の重要なお知らせ
報告を送信する前に、以下の点にご留意ください:
-
審査プロセスを円滑かつ効率的に進めるため、可能な限りフォームは英語で記入していただくようお願いいたします。
-
潜在的な脆弱性に対して可能な限り迅速に対応できるよう、報告は上記のフォームを通じてのみご提出いただきますようお願いいたします。上記に加え、以下の宛先にもご連絡いただけます:
-
郵送先住所:
Advantest Europe GmbH
Compliance Unit
Herrenberger Str. 130
71034 Boeblingen
Germany
-
-
新規の報告のみを対象とします。アドバンテストがすでに公表済みの脆弱性に関する報告は対象外となります。
-
関連する情報のみをご提供ください。また、営業秘密など、当社への開示が許可されていない情報は一切提供しないでください。